Kdo má ve skutečnosti v rukou klíče k vaší digitální svobodě?
V současném ekosystému decentralizovaného financování nepředstavuje bezpečnost statickou vlastnost, ale nepřetržitý proces řízení rizik. Na rozdíl od tradičních finančních systémů, kde instituce fungují jako ručitelé transakcí, přenáší blockchain absolutní odpovědnost na koncového uživatele nebo na integritu programového kódu. Každá interakce se smart kontraktem je nevratná, což v prostředí sofistikovaných kybernetických hrozeb znamená, že i marginální chyba v kódu může vést k systémovému kolapsu a nevratné ztrátě aktiv.
Útoky na konsensus sítě
Nejzávažnější technologickou hrozbou pro integritu blockchainu zůstává 51% útok. Tento scénář nepředstavuje klasické prolomení šifrování, ale zneužití samotného konsensuálního mechanismu. Pokud útočník získá kontrolu nad většinou výpočetního výkonu nebo vkladových aktiv, získá pravomoc manipulovat s pořadím transakcí a provádět takzvané „dvojité utrácení“. Ačkoli je tento typ útoku ekonomicky téměř neproveditelný v zavedených sítích s vysokou tržní kapitalizací, představuje kritické riziko pro začínající projekty.
Kromě útoků na úrovni sítě jsou v popředí také zranitelnosti ve smart kontraktech. Jelikož tyto smlouvy automaticky provádějí finanční operace na základě předdefinované logiky, stává se jakákoli programová anomálie legitimním nástrojem pro útočníka. Neprolomí bezpečnostní bariéry, ale zneužívají nezamýšlené logické větve v kódu, což jim umožňuje vyčerpat likviditu protokolu, aniž by přímo ohrozily soukromé klíče uživatelů.
Infrastruktura
V současné době jsou nejvíce ohroženou částí ekosystému mosty mezi řetězci. Tyto prvky infrastruktury umožňují přenos hodnoty mezi izolovanými blockchainy, ale zároveň vytvářejí vysokou koncentraci aktiv na jednom místě. Jejich technická složitost a nutnost interakce s více protokoly z nich činí primární cíl sofistikovaných útoků.
Mezi příklady patří incidenty zahrnující manipulaci s kolaterálem, kdy útočník zneužije infrastrukturu mostu k vytvoření tokenů bez krytí. Ty jsou poté vloženy do úvěrových protokolů, jako je Aave, což způsobuje odliv skutečné likvidity a následné zmrazení výběrů pro ostatní účastníky trhu. Pro uživatele to znamená, že bezpečnostní profil aktiva není definován pouze jeho nativní sítí, ale každou vrstvou infrastruktury, kterou toto aktivum prochází.
Sociální inženýrství
Navzdory technologickému pokroku zůstává nejúčinnějším vektorem útoku sociální inženýrství. Útočníci cílí na kognitivní předsudky uživatelů a pomocí phishingových metod získávají nejdůležitější prvek – seed frázi (obnovovací klíč). Prostřednictvím sofistikovaných padělků webových rozhraní nebo neautorizovaných verzí peněženek jsou schopni simulovat legitimní procesy.
V decentralizovaném světě neexistuje mechanismus, který by rozlišoval mezi autorizovaným převodem majitele a transakcí provedenou útočníkem s platnými klíči. Jakmile dojde k narušení přístupových údajů, bezpečnost samotného blockchainu již nedokáže aktiva ochránit. V tomto smyslu funguje blockchain pouze jako neutrální vykonavatel příkazů doručených prostřednictvím platných podpisů.
Metodika digitální ochrany
Obrana proti moderním hrozbám vyžaduje implementaci vícevrstvého bezpečnostního protokolu. Za standard se považuje použití hardwarových peněženek, které ukládají soukromé klíče v izolovaném prostředí (cold storage), čímž eliminují riziko úniku dat při připojení k internetu. Tento přístup v kombinaci s dvoufaktorovou autentizací (2FA) a pravidelným auditem povolených interakcí se smart kontrakty (odvolání povolení) významně snižuje pravděpodobnost úspěšného útoku.
Prevence jako pilíř digitální suverenity
Konečným cílem digitální bezpečnosti není pouze technická ochrana aktiv, ale především vysoká míra opatrnosti při každé operaci. V prostředí, kde každá interakce nese riziko trvalé ztráty, se vzdělávání v oblasti odhalování podvodných schémat a porozumění rizikům infrastruktury stává nezbytnou součástí správy aktiv. Odpovědný přístup k bezpečnosti tak mění kryptoměny z vysoce rizikového experimentu na stabilní nástroj digitální suverenity.
Zákon CLARITY narazil v Senátu: Co znamená neúspěšné hlasování 49–50 pro regulaci kryptoměn v USA
Nejambicióznější pokus o vytvoření komplexního regulačního rámce pro digitální aktiva ve Spojených státech narazil na významnou překážku. Dne 15. září 2026 americký Senát zamítl návrh na ukončení rozpravy o návrhu zákona CLARITY Act (H.R. 3633) poměrem hlasů 49 ku 50, což nedosáhlo požadovaných 60 hlasů. Tento výsledek sice neznamená definitivní zamítnutí návrhu zákona, ale znamená, že Senát v této fázi nepřistoupil k projednání návrhu a budoucnost regulace struktury kryptotrhu v USA tak zůstává nejistá.
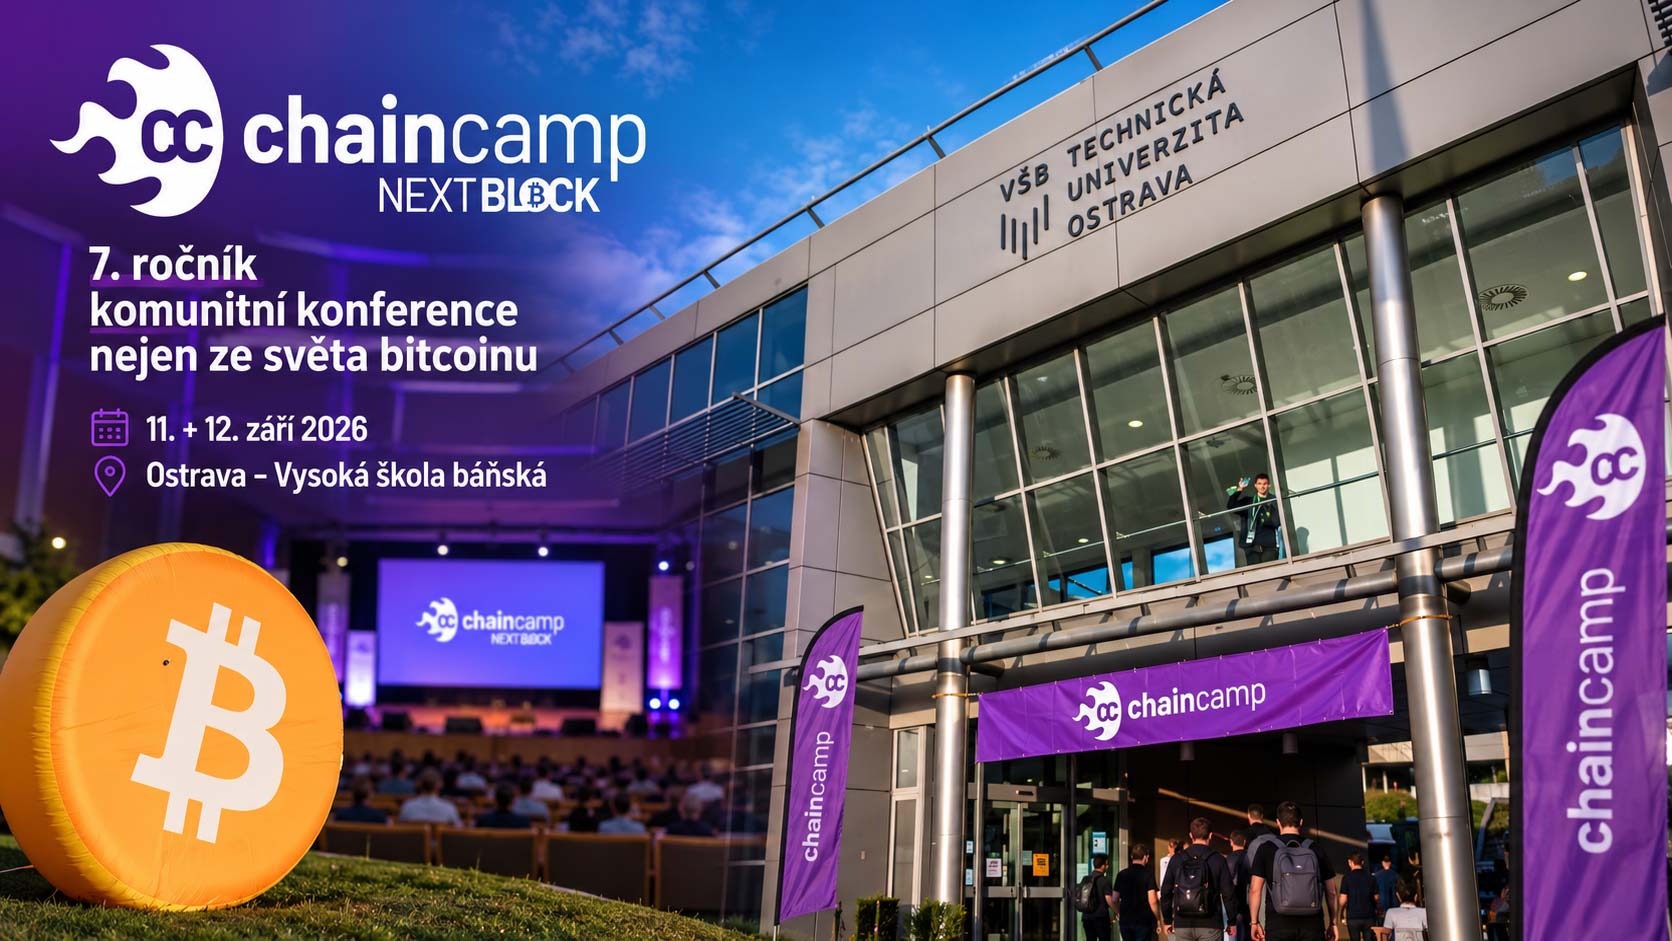
ChainCamp 2026 spojil Bitcoin, osobní svobodu a československou komunitu
Sedmý ročník konference ChainCamp přivedl 11. a 12. září do Ostravy českou a slovenskou bitcoinovou komunitu. Vedle Bitcoinu se letos mluvilo také o ochraně majetku, soukromí nebo osobním Plánu B. Za crypto4me se na akci podíval brand manažer Tomáš Bára a přináší své dojmy.